内部系统的流量要先出公网再绕回来
访问总部系统的数据要先出公网、绕经多个节点再回到内网,路径长且不可控,页面打开的等待时间明显长于在同城办公点。
问题与挑战
两个限制叠在一起:业务系统天然不对外网开放,跨境公网的路由又由运营商决定。跨区域协作因此一直是将就着用的状态。
访问总部系统的数据要先出公网、绕经多个节点再回到内网,路径长且不可控,页面打开的等待时间明显长于在同城办公点。
跨境公网在业务高峰时段的抖动更明显,涉及大体量文件的场景尤其容易中断,重传又要从头开始。
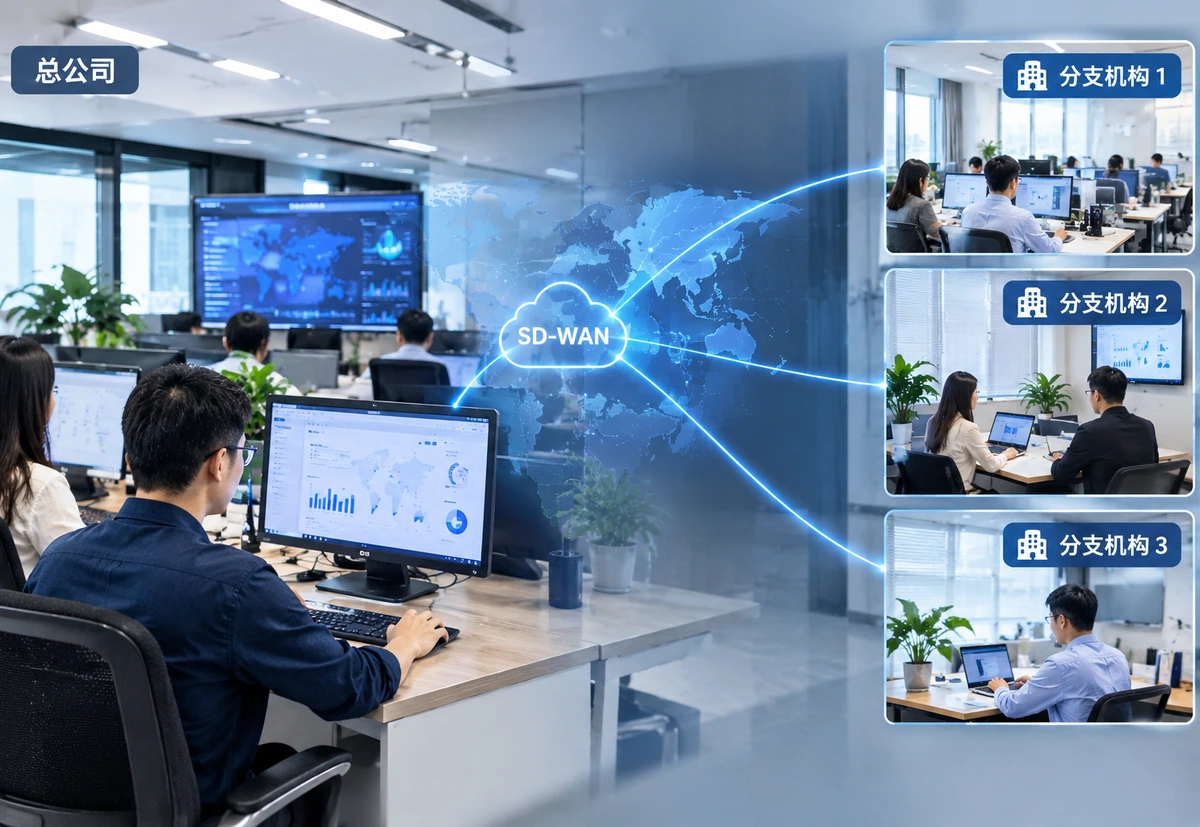
总部与多个分支之间没有统一的通路,不同办公点的访问表现差异较大,出了问题也缺少可以横向比较的判断依据。
方案设计
配置目标是让内部系统的流量不再经过公网:能走私有通道的走私有通道,关键应用的优先级单独定义。
海外分支与总部之间建立专线通道,内部系统的流量回到内网,不再绕行跨境公网。
多个办公点纳入同一套线路调度,节点与路径的分配集中管理,不需要各办公点各自为政。
OA、ERP 这类交互密集的应用单独定义优先级,与文件传输、普通上网互不争抢。
主链路异常时切换备用通道,内部系统的访问不因单点故障整体中断。
改善方向
变化体现在协作方式上:海内外团队共享同一套系统、同一份数据,不再需要为网络差异调整工作安排。
OA、ERP 等系统由绕行公网改为走内部通道,交互过程更连贯,不必在操作中途等待加载。
大体量文件走带宽有保障的通道,传输过程中断的情况减少。
总部与分支访问同一套系统与数据,跨区域协作不必再因为网络差异调整工作安排。